Security
Fragmentierte IT: Wenn internationales Wachstum zur Sicherheitslücke wird

01. Okt. 2026 | 3 min.

01. Okt. 2026 | 3 min.
Fast 334.000 Cybercrime-Fälle hat das BKA im Bundeslagebild Cybercrime 2025 für Deutschland erfasst. Den Schaden für Cyberangriffe beziffert der dort zitierte Digitalverband Bitkom auf 202,4 Milliarden Euro. Besonders betroffen sind kleine und mittlere Unternehmen. Ein besonderes Risiko tragen Unternehmen, deren IT historisch gewachsen und dezentral aufgestellt ist.
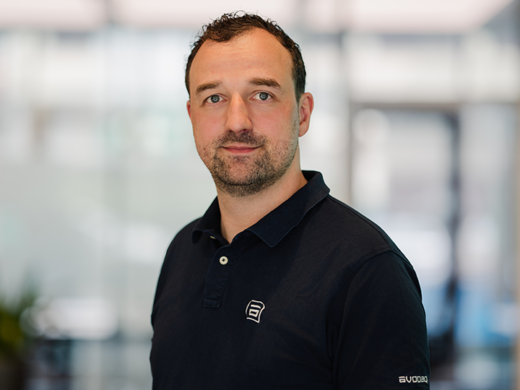
Felix Lange ist Senior IT Consultant Infrastructure Security und Team Lead bei avodaq. Seit 2018 begleitet er Kunden aus den unterschiedlichsten Branchen bei der Modernisierung und Weiterentwicklung ihrer IT-Infrastruktur.
Im Gespräch erklärt er, warum fragmentierte Infrastrukturen ein unterschätztes Risiko sind und wie Unternehmen sich sicher aufstellen können, ohne direkt alles neu zu machen.
Felix, stell dir vor: sechs IT-Mitarbeitende, diverse Standorte in Europa, Nordamerika und Asien. Jede Niederlassung mit eigener gewachsener Infrastruktur. Ist das übertrieben oder begegnen dir solche Szenarien regelmäßig?
Es gibt viele Unternehmen, die mit einer IT-Mannschaft in Deutschland weltweit alles administrieren. Vor Ort haben sie dann meist nur einen Admin, wenn überhaupt. Infrastrukturen entwickeln sich aber trotzdem weiter. Dort, wo Menschen mit IT arbeiten und die Kontrollinstanz nicht in dem jeweiligen Land ist, entsteht eine Schatten-IT. Das kann man als Unternehmen aus der Ferne nicht alles kontrollieren. Gerade bei Hidden Champions, die fast alles im Headquarter bündeln, ist das ein großes Thema.
Was sind aus deiner Sicht die größten Herausforderungen, wenn ein kleines IT-Team Standorte weltweit betreuen muss?
Es ist unheimlich schwierig, einheitliche IT-Standards an den jeweiligen Standorten umzusetzen und zu pflegen. Ob die Sicherheitsservices wirklich eingesetzt werden, weiß die IT oft nicht. Das Thema Schatten-IT betrifft zum Beispiel selbst erstellte Internetzugänge. Wenn etwas von der IT aus Deutschland heraus gesperrt wird, dann werden eben vor Ort eigene DSL-Anschlüsse installiert und genutzt. Das hatten wir schonmal bei einem Kunden. Der Webfilter war defekt und das fiel recht spät auf, weil das Internet trotzdem weiterhin verfügbar war.
Mit moderner Technologie lässt sich Transparenz über alle Standorte herstellen. Dazu braucht es jedoch eine Cloud-Instanz, sonst muss jedes System einzeln überwacht werden.
Eine weitere Herausforderung ist die Zeitverschiebung. Wenn an Feiertagen die IT hier nicht besetzt ist und das Business in anderen Ländern wie gewohnt weitergeht. Schichtdienst und Bereitschaft wären eine Lösung. Eine Bereitschaft sollte so einfach wie möglich sein: ein einfacher Zugangspunkt, über den ich die Sicherheitsdienste administrieren und kontrollieren kann.
Was kostet so eine dezentrale Infrastruktur ein Unternehmen, nicht nur in Euro, sondern auch an Zeit und Nerven?
Die Kosten einer gewachsenen und dezentralen Infrastruktur sind nicht immer klar auszuweisen. Die Frage ist eher, was hätten meine Mitarbeitenden für die Zukunft tun können, anstatt die vorhandene Umgebung zu warten? Die Admins müssen permanent Tickets bearbeiten, die meist unnötig lange laufen, weil einfache Informationen für die Fehleranalyse nicht vorhanden sind oder mühsam beschafft werden müssen. Das ist alles Zeit, die sie eigentlich nutzen sollten, um sich mit modernen Technologien, Automatisierung, KI und Anforderungen aus der Business Unit zu beschäftigen. Stattdessen kümmert sich das Team um ein altes System, das schon längst nicht mehr aktiv sein sollte.
Die Kosten sind in jedem Fall sehr hoch. Aber oft möchte man das auch gar nicht sehen.
Laut Bundeslagebild treffen rund 90 % der angezeigten Ransomware-Angriffe KMU. Wie verwundbar sind international aufgestellte Unternehmen mit fragmentierter Infrastruktur?
Extrem verwundbar! Angriffe finden zwar auch häufig in Europa statt, aber im asiatischen Raum sind sie sehr viel häufiger und intensiver. Angreifer gehen davon aus, dass die Sicherheitsstandards in den Dependancen sehr viel niedriger sind als im deutschen Headquarter. Die Standorte sind untereinander vernetzt und nur so gut geschützt, wie das schwächste Glied in der Kette.
Ich frage mich, wie zwei bis drei Personen rund 300 Außenstandorte administrieren sollen. Ohne eine zentrale Lösung muss das alles vor Ort abgedeckt sein. Es ist sehr viel sinnvoller, die Infrastruktur selbst zu schützen, so dass Malware gar nicht erst heruntergeladen wird. Genau dafür gibt es Produkte wie Meraki und Secure Access.
Wie geht man das am besten an? Gibt es einen typischen Einstiegspunkt oder ist das komplett individuell? Muss es gleich groß, teuer und vollumfänglich sein?
Ich würde das in Phasen angehen. Je nach Reifegrad der bestehenden Infrastruktur können die Phasen länger oder kürzer ausfallen. Ein typischer Einstiegspunkt ist es, zunächst die Standortvernetzung software-defined zu machen und im nächsten Schritt eine SSE-Lösung (Security Service Edge) einzuführen. Das sind Quick Wins, welche die Sicherheit deutlich erhöhen. Die Standorte werden intelligent vernetzt und gleichzeitig sicherer. Das Unternehmen kann dann die Standort- und Internetkommunikation über eine einheitliche Sicherheitsrichtlinie steuern und der Aufwand für die Standorte verringert sich deutlich.
Was verändert sich für das IT-Team im Arbeitsalltag, wenn eine zentrale Lösung vorhanden ist?
Die modernen Plattformen sind mit einer API ausgestattet und liefern somit die Möglichkeit zur Automatisierung. Es gibt eingebaute Monitoring-Systeme, die automatisch Zugriffe, Kapazität, Gerätezustand usw. messen und in einem ansprechenden Dashboard zur Verfügung stellen.
Durch einheitliche Sicherheitsrichtlinien bekommt außerdem jeder Standort die Berechtigungen, die er benötigt. Alles kann zentral gesteuert werden und man braucht keine hochspezialisierten IT-Profis an den Standorten, sondern IT-affine Mitarbeitende sind ausreichend.
Was würdest du einer IT-Leitung raten, die weiß, dass das Unternehmen in den kommenden Jahren international wächst? Wann sollte sie anfangen, das Thema mitzudenken?
Das lohnt sich spätestens dann, wenn man merkt, dass das Hochziehen eines neuen Standorts das IT-Team überproportional belastet. Jede neue Niederlassung kostet dann unverhältnismäßig viel Zeit und das muss so nicht sein. Im Idealfall kommt die Hardware an, ein Elektriker übernimmt das Anschließen und die Konfiguration kommt komplett aus der Cloud. Kein Reiseaufwand, kein wochenlanger Vorlauf. Das ist ein massiver Hebel, der sich eigentlich immer lohnt.
Hinzu kommt, dass ein zentrales Cloud-Dashboard dem IT-Team die Kontrolle über alle Standorte ermöglicht. Firmware-Updates, Troubleshooting, Konfiguration, Monitoring – alles an einer Stelle. Das spart nicht nur enorm viel Zeit, sondern macht die IT auch wesentlich robuster.
Wie gehen wir idealerweise vor?
Am besten sprechen wir erst einmal miteinander, schauen uns das Ganze an und starten dann mit einem Proof of Concept. Unser Ziel ist es, die Standorte des Kunden – von der Fabrikhalle in Shanghai bis zum Vertriebsbüro in München – mit einer einzigen Plattform sicher, einfach und zukunftssicher zu vernetzen.
Felix, vielen Dank für das Gespräch und den spannenden Einblick.